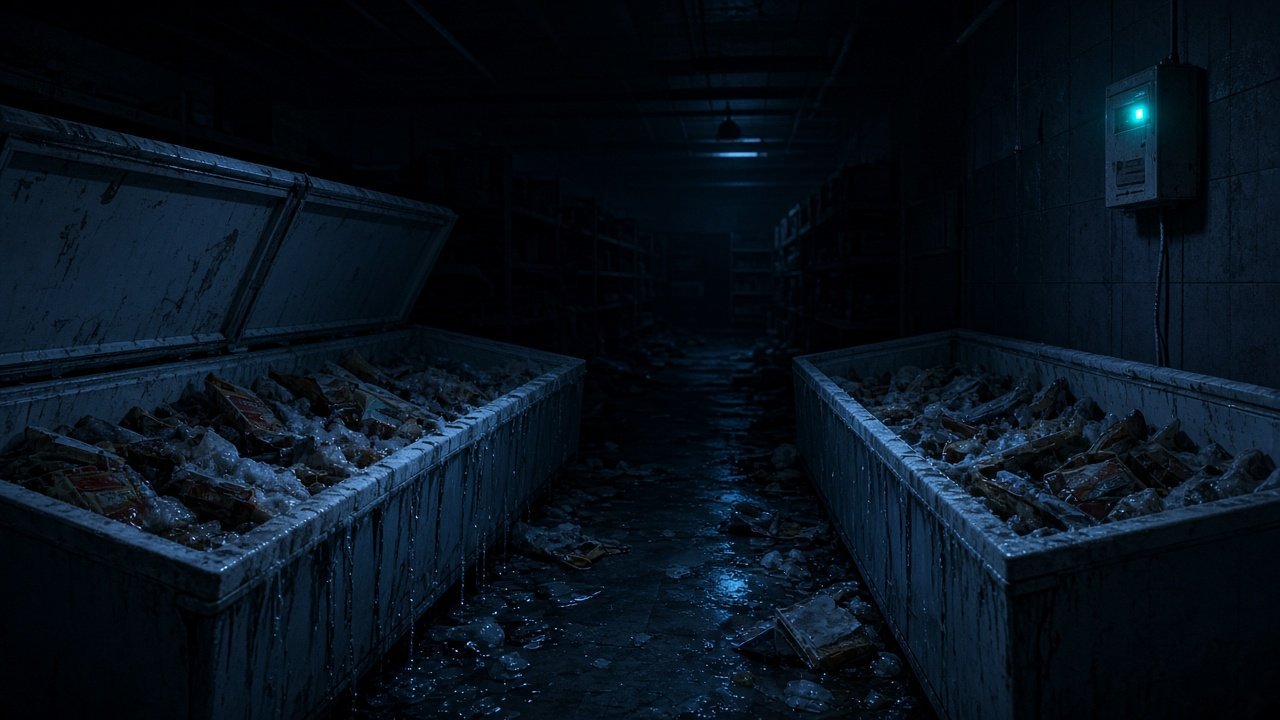
Siber saldırıların sonuçları çoğu zaman ekranlarda kalır: şifrelenen dosyalar, sızdırılan veriler, çöken siteler. Avrupa’da 2 Kasım Pazartesi günü ortaya çıkan saldırı dalgası ise sonucunu market raflarında gösterdi. Bilgisayar korsanları, süpermarketlerin soğutma ve dondurma sistemlerini uzaktan yöneten kontrol cihazlarına sızarak dondurucuları buz çözme moduna aldı. Bazı mağazalarda sıcaklık 50 dereceye kadar çıktı, tonlarca gıda çöpe gitti.
Yetkililerin açıklamalarına göre saldırılardan etkilenen ülke sayısı en az 11’e ulaştı. Avrupa Birliği, saldırıların “münferit olaylar olmadığını” belirterek ortak bir yanıt sözü verdi. Saldırıları üstlenen olmadı, amaç da henüz bilinmiyor.
Hangi ülkeler etkilendi?
İlk raporlar 2 Kasım Pazartesi günü Belçika, Lüksemburg, Hollanda, İsveç, İrlanda, Estonya ve Finlandiya’dan geldi. Ardından İtalya ve Portekiz’den de olay bildirildi; 3 Kasım’da ise Almanya’da dört, Romanya’da altı süpermarketin etkilendiği açıklandı. Avrupa Birliği dışından İngiltere de hedef alındı.
- Belçika ve Lüksemburg: En çok etkilenen bölge oldu. Delhaize zincirine ait yaklaşık 40 süpermarket etkilendi. Carrefour, Belçika’daki 15 mağazasının etkilendiğini, Colruyt Grubu ise beş mağazanın soğutma sistemlerinin saldırıya uğradığını açıkladı. Belçika’da federal savcılık soruşturma başlattı. Hoeilaart’taki bir Delhaize mağazası, kaybın yalnızca ürünlerde yaklaşık 100 bin avro olduğunu bildirdi.
- İsveç: ICA ve Coop mağazaları etkilendi. Coop, 800 mağazasından yedisinin etkilendiğini, bu mağazalardaki soğutucuların eski 4G ağlarına bağlı olduğunu açıkladı.
- İrlanda: 13 SuperValu süpermarketi etkilendi; şirket, etkinin belirli bir buzdolabı modeliyle sınırlı kaldığını belirtti.
- Hollanda: Danfoss’a göre en az 17 işletmenin soğutma sistemleri saldırıya uğradı; bunlar arasında kasaplar ve küçük mahalle marketleri var.
- İtalya: Yaklaşık 20 süpermarket etkilendi. Sicilya’da Katanya ve Palermo’daki dört Coop mağazasında soğutucular ısındı, gıdalar imha edildi.
- İngiltere: Ulusal Siber Güvenlik Merkezi’ne göre küçük et işleme firmaları hedef alındı; ancak etki sınırlı kaldı.
Saldırganlar soğutuculara nasıl ulaştı?
Avrupa’daki süpermarketlerin büyük bölümünde soğutma sistemleri internete bağlı ve bakım ile arıza takibi uzaktan yapılabiliyor. Saldırganlar da tam olarak bu uzaktan yönetim arayüzlerini hedef aldı.
Belçika Siber Güvenlik Merkezi (CCB)’nin 3 Kasım’da yayımladığı uyarıya göre saldırganlar, internete açık yönetim arayüzlerine sahip Danfoss (AK-SC/AK-SM serisi), Dixell xweb ve Copeland xweb cihazlarını hedef alıyor. Cihazları gece boyunca en yüksek sıcaklıktaki buz çözme döngüsüne sokarak +50 dereceye kadar ısıtıyor ve stokların tamamen bozulmasına yol açıyorlar. CCB’ye göre saldırganlar yamalanmamış yazılımlardan, internete açık web arayüzlerinden ve hiç değiştirilmemiş varsayılan üretici parolalarından yararlanıyor.
Belçika’da Delhaize’nin sistemlerini işleten soğutma şirketi Sabcobel, ünitelerin evaporatörlerinin buz çözme moduna alındığını doğruladı ve Ekim ayında Fransa’da yaşanan saldırıyla aynı yöntemin kullanıldığını düşündüklerini söyledi. Şirket, bazı ünitelerin yalnızca yazılım güncellemesiyle değil, fiziksel değişikliklerle korunabileceğini de belirtti.
Fransa’daki saldırının ikinci dalgası
Bu saldırılar Avrupa için yeni değil. 12 Ekim’de Fransa’da yüzlerce süpermarketin soğutma sistemleri benzer bir saldırıya uğramış ve milyonlarca avroluk gıda kaybı yaşanmıştı. Son dalga, bu saldırının bir benzeri olarak değerlendiriliyor. Ağustos ayında ABD’deki bazı askeri üslerin marketlerinde yaşanan dondurucu arızaları da ABD’li yetkililer tarafından şüpheli bir siber saldırı olarak inceleniyor; Fransız yetkililerle olası bir bağlantı araştırılıyor.
Romanya Ulusal Siber Güvenlik Direktörlüğü’nün başındaki Dan Cimpean saldırıları “yarı amatörce” olarak nitelendirdi ve bir devlet aktörünün arkasında olduğundan şüphelenmediklerini, başka bir altyapının ele geçirilmediğini söyledi.
İşletmeler ne yapmalı?
CCB, soğutma ekipmanı ya da işletme açısından kritik başka operasyonel teknoloji (OT) sistemleri kullanan tüm kurumların internete açıklıklarını derhal gözden geçirmesini istedi. Öne çıkan öneriler şöyle:
- Soğutma sistemlerinin ve diğer kritik OT cihazlarının internetten doğrudan erişimini kaldırın; erişimi yalnızca güvenli VPN ya da korumalı iç ağ üzerinden sağlayın.
- Cihaz yazılımlarını en son sürüme güncelleyin ve tüm varsayılan parolaları değiştirin.
- Buz çözme aralıkları dahil tüm yapılandırmayı kontrol edin.
- Ele geçirildiği doğrulanan cihazlarda fabrika ayarlarına dönüp yeniden yapılandırın. CCB, cihaz internete açık kaldıkça fabrika ayarlarına dönmenin tek başına yetmeyeceğini, özellikle desteği sona ermiş cihazların yeniden ele geçirilme olasılığının çok yüksek olduğunu vurguluyor.
Danfoss da sistemlerinin internetten doğrudan erişilebilir olmaması gerektiğini hatırlattı. İtalya Ulusal Siber Güvenlik Ajansı ise gıda dağıtım zincirlerinin uzaktan kontrol ve destek sistemlerinin internete açık olup olmadığını acilen kontrol etmelerini, uzaktan erişimi VPN ve çok faktörlü kimlik doğrulamayla güçlendirmelerini ve desteği biten cihazları güncellemelerini ya da değiştirmelerini önerdi.
Nesnelerin interneti, gerçek dünyada zarar
Saldırılar, internete bağlanan her cihazın bir saldırı yüzeyi olduğunu çarpıcı biçimde hatırlatıyor. Bir buzdolabı kontrolcüsü, bir sunucu kadar dikkat çekmeyebilir; ancak varsayılan parolayla internete açık bırakıldığında, bir gecede tüm bir mağazanın stokunu yok edebiliyor. CCB’ye göre saldırı kampanyaları büyük olasılıkla hâlâ sürüyor.
Kaynak: Belçika Siber Güvenlik Merkezi (CCB) uyarısı, BBC, Al Jazeera, Euronews